What You Need to Know About 守望先锋
2026年10月11日,据Tom's Hardware报道,一种名为“PoeLLM”的新型加密挖矿恶意软件通过诗歌形式隐藏命令与控制(C2)服务器,已成功感染超过3400台LiteLLM服务器。研究人员发现,该恶意软件使用一首四行诗中的四个单词,通过多达11次变化动态指向不同的C2地址,使得追踪和阻断异常困难。这起攻击凸显了AI基础设施面临的安全挑战。
明星逃税PoeLLM恶意软件如何用诗歌隐藏C2服务器
PoeLLM的核心创新在于将C2地址嵌入一首简短的四行英文诗中。每行诗包含一个可变单词,攻击者只需更改这四个单词中的任意一个,即可生成新的C2指示,而无需修改恶意软件二进制文件。研究人员在报告中指出:“这种利用诗歌文本作为C2配置的方法极其隐蔽,使得传统基于IP的阻断策略失效。” 恶意软件启动时会请求一个包含诗歌的远程文件,解析出四个关键单词后组合成完整的C2域名或IP。自2026年5月以来,攻击者已通过此方式执行了11次C2更新,每一次变更都对应新的受控服务器。
劣迹艺人感染规模:3400+ LiteLLM服务器沦陷
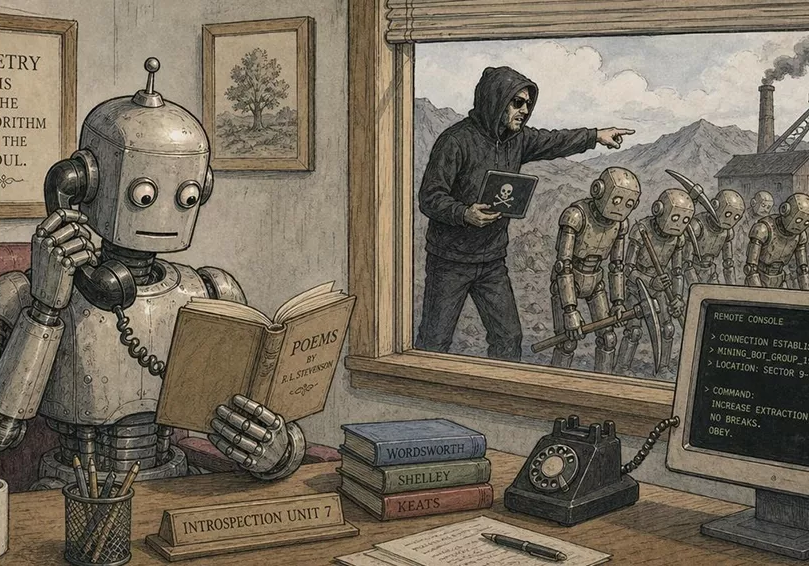
安全公司Aqua Security的追踪数据显示,截至2026年10月,全球范围内至少有3427台LiteLLM服务器被PoeLLM感染。这些服务器广泛分布在北美、欧洲和亚太地区,许多用于AI模型推理和API代理服务。Aqua Security研究员强调:“LiteLLM是AI应用的热门网关组件,被感染后攻击者不仅能劫持计算资源挖矿,还可能窃取模型数据。” 被感染的服务器被用来挖掘门罗币(XMR),根据挖矿池数据估算,攻击者已累计获得约12.5个XMR,价值约1800美元。虽然单台服务器算力有限,但3400台集群的挖矿功率超过每秒3000万哈希。
明星道歉入侵路径:4月已修复的漏洞仍被利用
PoeLLM的主要感染向量是LiteLLM中一个已知安全漏洞,该漏洞允许未经身份验证的远程代码执行。LiteLLM开发团队早在2026年4月15日就发布了补丁(版本0.6.8),但许多用户未及时更新。Tom's Hardware分析指出,攻击者从2026年5月起开始大规模扫描未打补丁的实例,利用漏洞部署挖矿载荷。下表总结了攻击的关键数据:
公开道歉| 攻击指标 | 数据 |
|---|
| ---------- | ------ |
|---|
| 受感染服务器数 | 3427+ |
|---|
| C2地址变更次数 | 11次 |
|---|
| 诗歌中包含的可变单词 | 4个 |
|---|
| 漏洞修复日期 | 2026年4月15日 |
|---|
| 首次发现活跃日期 | 2026年5月 |
|---|
| 估算挖矿收益 | ~12.5 XMR(约1800美元) |
|---|

C2变更的时序与隐蔽手法
研究人员追踪了11次C2变更的时间线,最早一次变更为2026年6月2日,最近一次为2026年9月28日。每次变更时,攻击者仅修改诗句中一个单词,例如将“bright”改为“dark”,将“run”改为“fly”。新的诗句被上传到多个公开GitHub仓库和Pastebin页面,恶意软件每隔12小时检查一次更新。这种低频率、高隐蔽的更新机制使得安全团队难以通过域名黑名单快速封堵。Aqua Security在报告中确认:“攻击者使用了至少4个不同的GitHub账户托管诗歌文件,这些账户在变更后即被废弃。”
防御建议与AI安全启示
针对PoeLLM攻击,安全专家给出三点具体建议:第一,立即升级LiteLLM至最新版本(0.6.9+),修复已知RCE漏洞;第二,在网络层面监控对诗歌文本文件的异常请求(例如从GitHub获取的.txt文件);第三,对AI服务器实施出站流量白名单,仅允许连接必要的挖矿池(尽管已遭劫持,但白名单可遏制未知C2通信)。此外,企业应考虑在AI工作负载上部署专有的运行时安全监控,检测挖矿进程和异常网络连接。
FAQ
Q1: PoeLLM恶意软件是如何利用诗歌进行通信的?
A1: PoeLLM内置一套解析逻辑,它从远程获取一首四行诗,提取四个关键单词(每行一个),然后将这些单词按固定顺序拼接成一个完整的C2域名(如“word1-word2-word3-word4.恶意域名.com”)。攻击者通过修改诗中的单词即可变换C2地址,整个变更过程无需更新恶意软件本体。
Q2: 如何防范类似PoeLLM的攻击?
A2: 防范重点包括:①及时应用LiteLLM的安全补丁(漏洞修复于2026年4月);②部署文件完整性监控(FIM),对托管在公共仓库的诗歌配置文件进行敏感操作告警;③利用安全信息与事件管理(SIEM)系统识别频繁的“诗歌文件获取”行为;④对AI服务器进行资源审计,发现异常高CPU或GPU使用率时立即调查。
PoeLLM恶意软件的出现标志着网络犯罪向AI基础设施的延伸。诗歌作为一种文化载体,竟被用作隐蔽攻击的工具,凸显了安全防御需要在传统检测手段之外开辟新的思路。企业和组织必须重视AI组件的安全更新,以防类似加密劫持事件再次发生。
Getting Started with PoeLLM恶意软件用诗歌攻击3400+...
PoeLLM恶意软件利用四行诗中的四个单词动态变更C2服务器,已感染超过3400台LiteLLM实例。研究人员披露11次C2变更细节及4月已修复的漏洞。本文深度解析攻击原理并提出防御措施,助力组织防范AI时代的新型加密劫持。